
E-posta odaklı bir güvenlik firması, güvenli olmayan American Express ve Snapchat sitelerini hedef alan bir kimlik avı saldırısını detaylandıran bir blog yazısı yayınladı. Tanımlanan istismar, tehdit aktörlerinin bir yönlendirme URL'si belirtmesine izin veren ve trafiği kullanıcı bilgilerini çalmak için tasarlanmış sahte sitelere yönlendiren bilinen bir açık yeniden yönlendirme güvenlik açığı kullanır.
Maryland merkezli güvenlik şirketi Inky Security, mayıs ortasından temmuz ortasına kadar güvenlik açığıyla ilgili saldırı etkinliğini izledi. Kimlik avı saldırısı, şüphelenmeyen Google Workspace ve Microsoft 365 kullanıcılarının kimlik bilgilerini aldatmak ve toplamak için bilinen bir açık yönlendirme güvenlik açığına ( CWE-601 ) ve popüler marka tanınırlığına dayanır.
Saldırılar, Snapchat ve American Express'ten güvenli olmayan siteleri hedef aldı. Snapchat tabanlı saldırılar, iki buçuk aylık bir süre içinde 6.800'den fazla saldırıyla sonuçlandı. American Express tabanlı saldırılar çok daha etkiliydi ve sadece iki günde 2.000'den fazla kullanıcıyı etkiledi.
[embed_twitter]https://twitter.com/InkyPhishFence/status/1555194092216373248?s=20&t=5sS3tbK51q2OX2jHCedKgg[/embed_twitter]
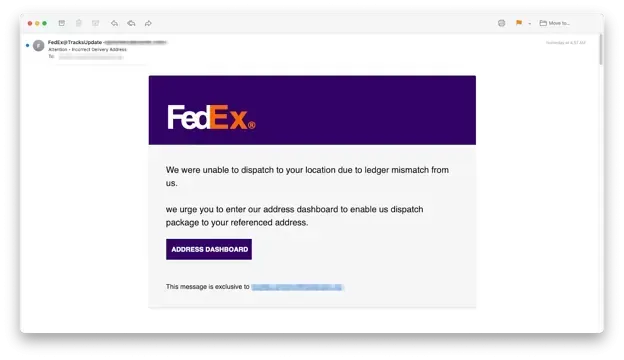
Snapchat tabanlı e-postalar, kullanıcıları, kullanıcı kimlik bilgilerini toplamak için sahte DocuSign, FedEx ve Microsoft sitelerine yönlendirdi. Snapchat'in açık yönlendirme güvenlik açığı, bir yıldan daha uzun bir süre önce openbugbounty tarafından tespit edildi. Ne yazık ki, istismar hala ele alınmamış görünüyor.
American Express, kullanıcıları Snapchat tabanlı saldırıların kullandığına benzer bir O365 giriş sayfasına yönlendiren güvenlik açığını gidermiş görünüyor.
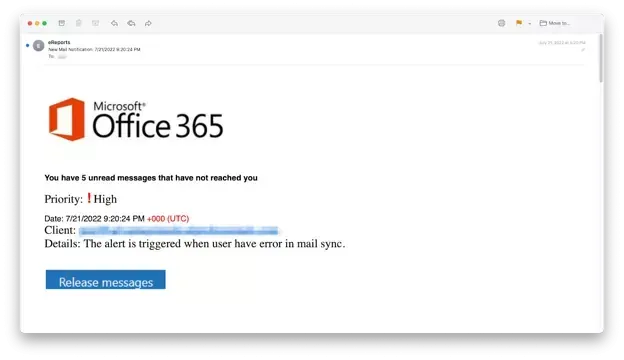
Bu özel kimlik avı saldırısı üç temel teknik kullanır: marka kimliğine bürünme, kimlik bilgisi toplama ve ele geçirilen hesaplar. Marka tanıma, kullanıcının kimlik bilgilerinin dolandırıcı siteye girilmesine ve bu siteden toplanmasına yol açan potansiyel kurban ile bir güven duygusu yaratmak için tanınabilir logolara ve ticari markalara dayanır. Bilgisayar korsanları, bir kez toplandıktan sonra, çalınan bilgileri kâr amacıyla diğer suçlulara satabilir veya bilgileri kurbanın kişisel ve finansal bilgilerine erişmek ve elde etmek için kullanabilir.
Açık yeniden yönlendirme güvenlik açıkları, tanımlanan diğer güvenlik açıkları ile aynı düzeyde özen ve dikkat gösterme eğiliminde değildir. Ek olarak, çoğu riske maruz kalma site sahibinden ziyade kullanıcıdadır. Blog gönderisi, kullanıcıların güvende kalmasına ve verilerini yanlış ellerden uzak tutmasına yardımcı olmak için ek arka plan ve rehberlik sağlar. Bu ipuçları, kullanıcıların güvenilir bir etki alanından bir yönlendirme olup olmadığını gösterebilecek anahtar terimleri ve karakterleri belirlemelerine yardımcı olur.

Yorumlar 0
Görüşünüzü paylaşın, diğer okurların yorumlarına yanıt verin ve saygılı bir tartışmaya katılın.