
Açık kaynak geliştirme projeleri, geliştiricileri sıfırdan yeni işlevsellik oluşturma işinden kurtararak, çoğu zaman birçok dış bağımlılığa dayanmalıdır. Google'ın yeni aracı, bu tür projelerin bağımlılıkların ortaya çıkardığı güvenlik açıklarını izlemesine ve çözmesine yardımcı olma çabalarının en son parçasıdır ve topluluk veritabanının üzerine inşa edilmiştir.
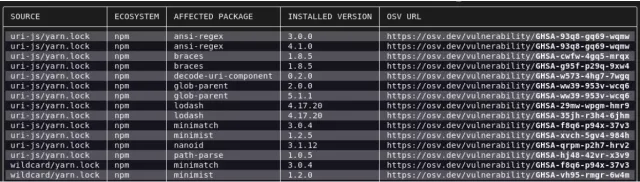
Google bu hafta, geliştiricilerin kullandıkları bağımlılıklardaki bilinen güvenlik açıkları için açık kaynaklı yazılım taraması yapmasına olanak tanıyan ücretsiz bir araç olan OSV-Scanner'ı tanıttı. Tarayıcı, projelerini Google'ın Açık Kaynak Güvenlik Açığı (OSV) şemasına ve OSV.dev hizmetine göre kontrol eder.
Geliştiriciler çalışmalarında OSV-Scanner'ı çalıştırdığında, geçişli bağımlılıkları bulmak için bildirimlerini, SBOM'larını arar ve sağlamaları işler. Ardından, güvenlik açıklarını bulmak ve geliştiricileri bilgilendirmek için bulduğu bilgileri Google'ın OSV veritabanına bağlar.
Google, açık kaynak geliştiricilerin bağımlılıklarındaki güvenlik açıkları hakkındaki bilgileri kolayca bulmasına ve katkıda bulunmasına yardımcı olmak için geçen Şubat ayında OSV veritabanını başlattı. Açık kaynaklı projeler çok sayıda bağımlılığa dayanabileceğinden, erişilebilir bir veritabanı, geliştiricilerin hangilerinin yeni yükümlülükler getirdiğini hızlı bir şekilde belirlemesine yardımcı olabilir. OSV-Scanner, sürece yeni bir otomasyon katmanı ekler.
Google, OSV-Scanner'ı, yazılım geliştirme güvenliği standartlarının bir parçası olarak otomasyon gerektiren 2021 ABD Siber Güvenlik İcra Emri'ne uyacak şekilde tasarladı. Hükümet bu emri, SolarWinds hack'i ve Colonial Pipeline'daki fidye yazılımı saldırısı gibi bir dizi yüksek profilli siber saldırının ortasında uygulamaya koydu.
Google'ın aldığı birkaç önlem, OSV-Scanner'ın geliştiricilerin makul zaman ölçekleri içinde harekete geçebilecekleri yönetilebilir sayıda güvenlik bildirimi sunmasını sağlamalıdır. Tarayıcı sonuçları, OSV veri tabanını besleyen yetkili kaynaklardan gelir, ancak topluluğun liderliğindeki doğası, güvenlik açıkları hakkında zengin bir bilgi havuzu da sağlar. Veritabanı ayrıca bilgilerini, geliştirici paket listeleriyle mükemmel bir şekilde eşleşen makine tarafından okunabilir bir biçimde tutar.
OSV-Scanner için daha fazla geliştirme yolda. Google, programlamayı ve ilk kurulumu kolaylaştırmak için bağımsız CI eylemleri sunmayı planlıyor. Şirket ayrıca, CVE'lere kesin taahhüt düzeyinde meta veriler içeren yeni bir C/C++ güvenlik açığı veritabanı oluşturuyor.
Gelecekte, çağrı grafiği analizi, OSV Tarayıcısının belirli işlev düzeyindeki güvenlik açığı bilgilerini kullanmasına izin vermelidir. Çağrı grafiği analizi ayrıca sonunda otomatik olarak VEX ifadeleri oluşturabilir. Ayrıca Google, tarayıcının, güvenlik açıklarını otomatik olarak çözmek için maksimum etkiye sahip olacakları projeler için minimum sürüm yükseltmeleri önerebilmesini istiyor.
OSV-Scanner, Google'ın GitHub sayfasında mevcuttur.

Yorumlar 0
Görüşünüzü paylaşın, diğer okurların yorumlarına yanıt verin ve saygılı bir tartışmaya katılın.